Como usar dados do plano de saúde sem violar a privacidade dos colaboradores
Dado de saúde é o combustível da boa gestão e o mais sensível que uma empresa pode tocar. Estes são os princípios que permitem gerir com inteligência e dormir em paz com a LGPD.
Em resumo
- A empresa gerencia população; indivíduo é assunto de profissional de saúde com dever de sigilo.
- Importa porque dado de saúde é sensível na LGPD — e a confiança é o que faz o programa funcionar.
- Aplique o teste triplo: identificável? finalidade de saúde? quem recebe precisa para agir?
Neste artigo
Existe um receio legítimo que trava muita empresa: se olhar os dados do plano, não estarei invadindo a saúde dos meus funcionários? A resposta madura é que existe um jeito certo e um jeito errado de olhar, e a LGPD desenhou a fronteira com clareza ao classificar dado de saúde como sensível, merecedor de proteção reforçada.
O princípio que resolve 90% das dúvidas
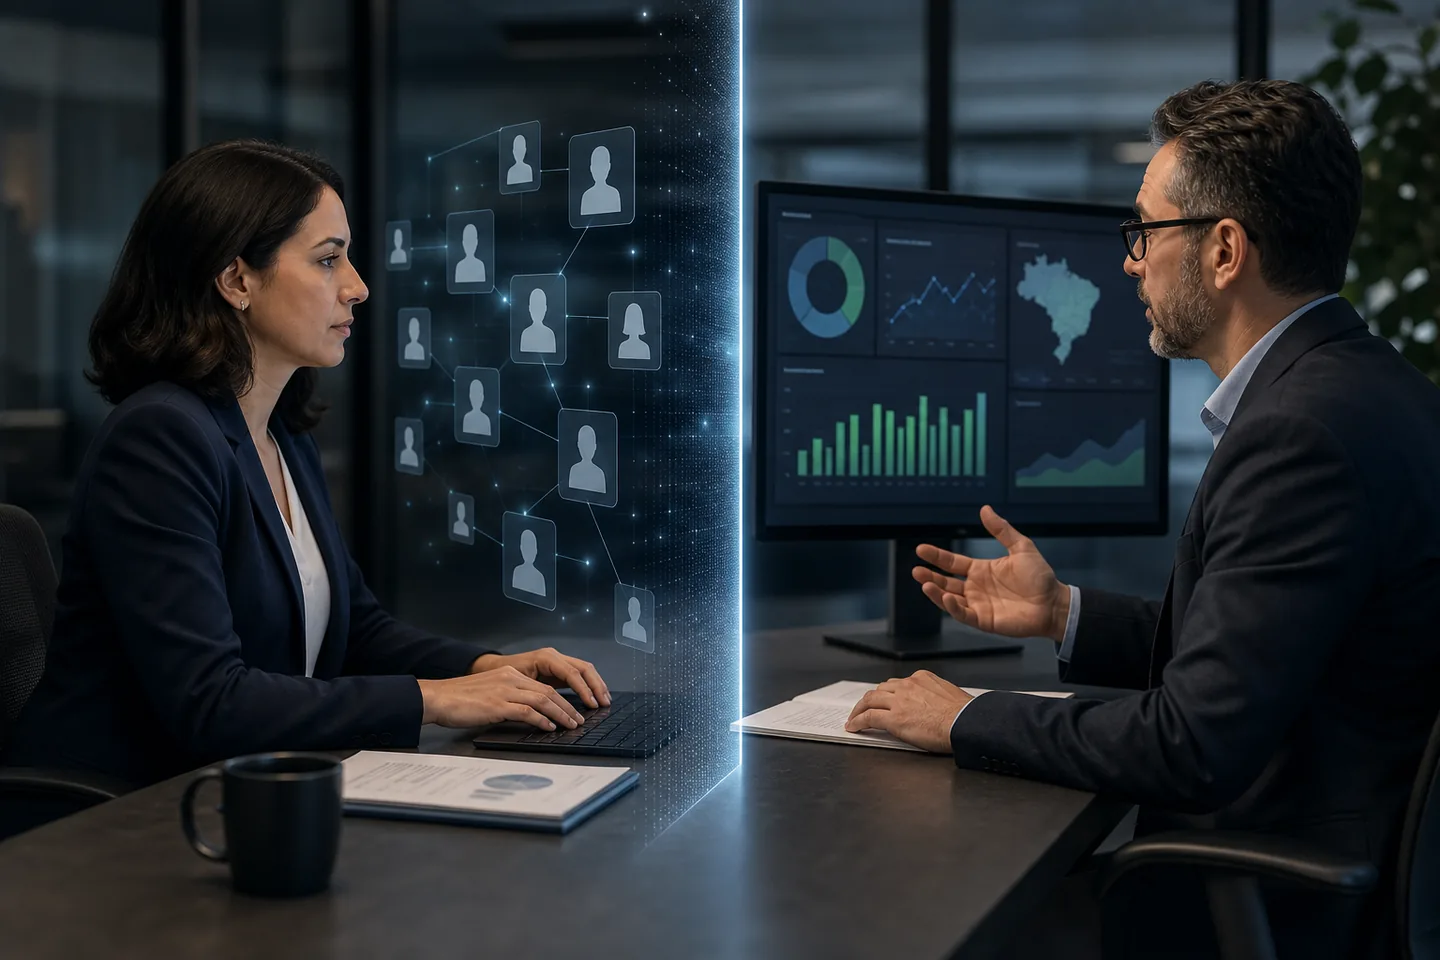
A empresa gerencia população; quem cuida de indivíduo é profissional de saúde com dever de sigilo. O RH e a diretoria precisam saber que a sinistralidade subiu 12%, que internações puxam 38% do custo, que a faixa de 34 a 41 anos concentra queixas osteomusculares. Não precisam, e não devem, saber que o João da logística fez qual exame.
As regras de ouro na prática
Agregação com massa mínima. Relatórios sempre em grupos grandes o suficiente para impedir identificação por dedução. Recorte de cinco pessoas não é estatística, é fofoca com gráfico.
Sigilo profissional na ponta. Casos individuais (o alerta de risco, a linha de cuidado, o acolhimento) vivem exclusivamente com o time de saúde, coberto por sigilo. O que chega à empresa é o agregado e o plano de ação, nunca o nome.
Finalidade e minimização. Coleta-se o necessário para cuidar e gerir, usa-se para isso, e nada além. Dado de saúde jamais tempera decisão de desligamento, promoção ou seleção; além de ilegal, destrói a confiança que faz o programa funcionar.
Segurança e contratos. Acesso restrito, trilha de auditoria, e papéis de controlador e operador bem amarrados com corretora, operadora e fornecedores.
O teste rápido de conformidade
Três perguntas para qualquer relatório que circule: alguém pode ser identificado, direta ou indiretamente? A informação serve à finalidade de saúde declarada? Quem está recebendo precisa dela para agir? Três respostas certas e o dado trabalha a favor de todo mundo, inclusive do inventário psicossocial que a NR-1 passou a exigir.
Quer gestão de dados com governança de verdade?
Nosso desenho separa o agregado da empresa do sigilo do Time Saúde, com LGPD by design.
Este conteúdo tem caráter informativo e não substitui orientação jurídica, médica ou de saúde ocupacional aplicável à realidade da sua empresa.